Zimbra CG66 centraliseert e-mail, agenda en contacten voor de medewerkers van de departementale raad van Pyrénées-Orientales. Achter deze uniforme interface bepalen verschillende instellingen hoe soepel het dagelijkse gebruik verloopt. Welke instellingen maken het verschil tussen basisgebruik en een echt productieve configuratie op dit platform?
Zimbra CG66-synchronisatieprotocollen: wat de officiële documentatie niet altijd vermeldt
Algemene Zimbra-handleidingen beschrijven de protocollen IMAP, POP en ActiveSync als universele opties. De daadwerkelijke instellingen (serveradressen, poorten, protocolbeperkingen) zijn afhankelijk van de specifieke infrastructuur van CD66. Instellingen uit een handleiding van derden overnemen zonder ze bij de departementale helpdesk te controleren, kan leiden tot verbindingsproblemen die zich stilzwijgend voordoen.
Een punt dat vaak over het hoofd wordt gezien, is toegang vanaf buiten het departementale netwerk. Geen enkele openbare bron bevestigt of de webmail van CD66 een VPN vereist of filtert op IP-adresbereik. Voordat u een mobiele client of desktopprogramma configureert, kunt u het beste rechtstreeks contact opnemen met de netwerkbeheerder van het departement.
Om toegang te krijgen tot Zimbra van CG66 vanaf een externe werkplek, moet u dus eerst controleren welke toegangsmethode is toegestaan. Anders kan de verbinding worden geweigerd zonder duidelijke foutmelding.
| Instelling | Algemene Zimbra-documentatie | Praktijk bij een departementale instantie |
|---|---|---|
| E-mailprotocol | IMAP / POP / ActiveSync | Protocollen ingeschakeld volgens lokaal beleid |
| Externe toegang | Webmail overal toegankelijk | Mogelijk VPN-beperking of IP-filtering |
| SMTP-server | Poort 587 / TLS | Te bevestigen bij de helpdesk van CD66 |
| Mobiele synchronisatie | Native ActiveSync | Voorafgaande goedkeuring kan vereist zijn |
Zimbra-accountbeveiliging: authenticatie en alertheid bij agenda-uitnodigingen
Het wachtwoord is de eerste beveiligingsbarrière, maar dekt slechts een deel van de risico’s. De beschikbaarheid van multifactorauthenticatie verschilt per toegangsmethode: webmail, mobiele app en desktopclient bieden niet noodzakelijk hetzelfde beschermingsniveau. Vraag de beheerder na bij welke toegangsmethode de tweede factor daadwerkelijk wordt geactiveerd, om schijnzekerheid te voorkomen.
Een browser waarin een eerdere sessie in de cache is opgeslagen, kan een verbinding weigeren, zelfs als het wachtwoord geldig is. De cache en cookies van de browser wissen of een privévenster gebruiken, verhelpt de meeste van deze problemen.
Agenda-uitnodigingen en bijbehorende risico’s
Kwetsbaarheden in Zimbra hadden eerder betrekking op de verwerking van ingesloten inhoud in agenda-uitnodigingen. Een agenda-uitnodiging die per e-mail wordt ontvangen, kan uitvoerbare code bevatten als de instantie niet up-to-date is. Wees voorzichtig met uitnodigingen van onbekende afzenders, ook als ze in de gebruikelijke agenda-interface worden weergegeven.
- Accepteer uitnodigingen van onbekende afzenders niet automatisch, ook niet als ze op het eerste gezicht intern lijken
- Meld uitnodigingen met ongebruikelijke bijlagen of links naar externe domeinen bij de helpdesk
- Controleer of het IT-team van het departement de Zimbra-beveiligingsupdates regelmatig installeert
Zimbra CG66-e-mail: filters, mappen en dagelijks e-mailbeheer
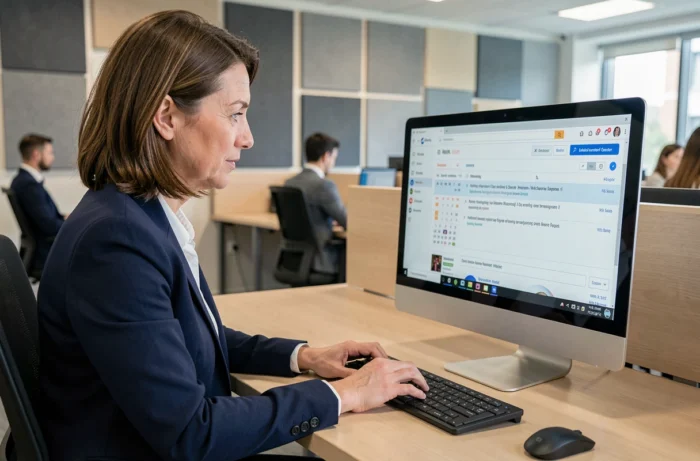
In de standaardweergave van het Zimbra-postvak worden berichten als gesprekken weergegeven. Deze weergave groepeert berichten per conversatie en is handig om langdurige dossiers op te volgen. Voor een snelle verwerking van binnenkomende e-mails biedt de weergave met afzonderlijke berichten meer mogelijkheden om berichten te sorteren.
E-mailfilters zijn de minst gebruikte manier om productiever te werken. Hiermee kunt u e-mails automatisch naar specifieke mappen laten verplaatsen op basis van de afzender, het onderwerp of de aanwezigheid van trefwoorden.
- Maak een filter voor automatische meldingen (systeemwaarschuwingen, ontvangstbevestigingen) om het hoofdpostvak overzichtelijk te houden
- Wijs per project of afdeling een map toe, zodat u berichten kunt terugvinden zonder telkens de zoekfunctie te gebruiken
- Gebruik de markeerfunctie (ster of vlag) om e-mails waarop actie nodig is te onderscheiden van louter informatieve berichten
- Plan regelmatig een opschoning van de prullenbak, want op verwijderde items zijn ook opslagquota van toepassing
Gedeelde Zimbra-agenda: toegangsrechten en afstemming tussen medewerkers
Het delen van agenda’s tussen collega’s werkt met drie machtigingsniveaus: alleen-lezen, lezen en schrijven, of volledig beheer. Als u een collega het niveau ‘beheer’ toekent, kan die namens u afspraken maken, wijzigen en verwijderen. Elk machtigingsniveau bepaalt wat de ontvanger kan zien en doen.
De verschillende machtigingsniveaus kunnen voor concrete problemen zorgen wanneer meerdere medewerkers dezelfde dienstagenda delen. Een medewerker met schrijfrechten kan een afspraak verplaatsen zonder dat de oorspronkelijke maker daarvan op de hoogte wordt gesteld, tenzij meldingen over wijzigingen zijn ingeschakeld in de agenda-instellingen.
Delen met externe gebruikers
Met Zimbra kunt u een agenda delen met personen buiten de organisatie via een ICS-link. Deze link genereert een alleen-lezenfeed die in de meeste agenda-apps van derden kan worden bekeken. Hoe actueel de feed is, hangt af van hoe vaak de ontvangende client wordt vernieuwd. Daardoor kan er enkele uren vertraging zitten tussen een wijziging en de weergave ervan bij externe gebruikers.
Bij het delen van agenda’s hebben configuratiefouten de grootste operationele gevolgen. Een verkeerd toegewezen recht of een uitgeschakelde melding kan al leiden tot een onzichtbare afspraak die niemand ziet, of die een medewerker onbedoeld verwijdert. Controleer elk kwartaal de effectieve rechten van alle gedeelde agenda’s om dit soort incidenten te beperken.